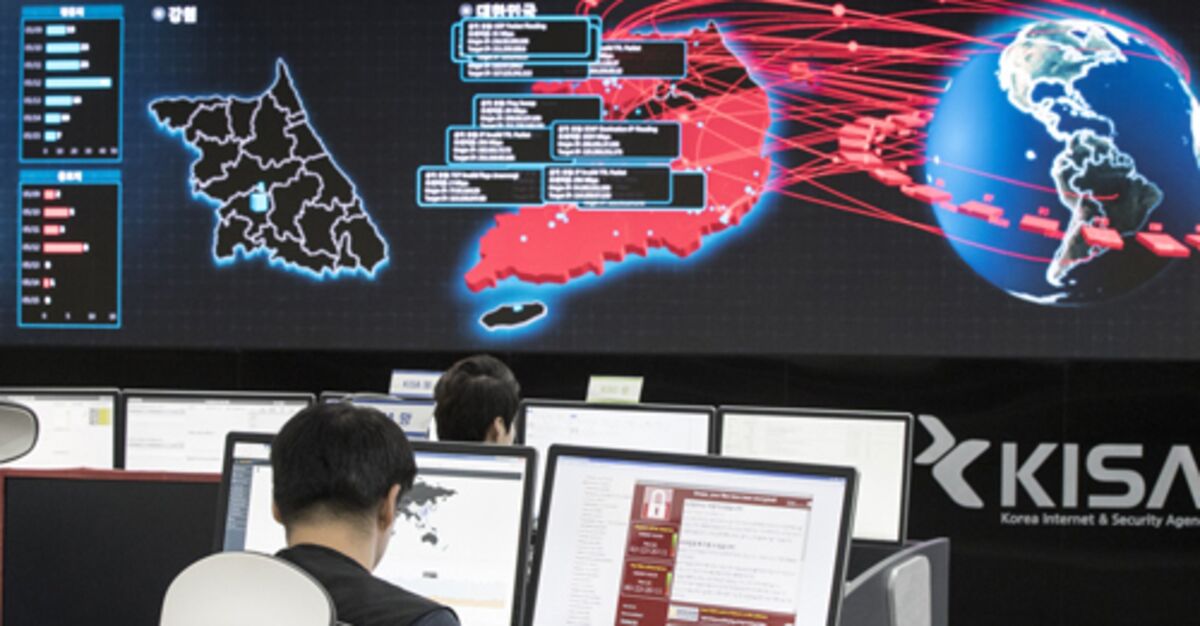
Güney Kore Bilim ve Bilişim Teknolojileri Bakanlığı, 22 Ekim 2026 tarihinde, internet sitelerinin büyük bölümünde kullanılan PHP programlama dilinde tespit edilen iki kritik siber güvenlik açığı nedeniyle siber kriz uyarı seviyesini yükseltti. Yonhap ajansının haberine göre, ülke dört kademeli siber kriz uyarı sisteminde ikinci en düşük seviye olan dikkat seviyesine geçti.
PHP siber güvenlik açıkları hangi riskleri taşıyor?
PHP programlama dilindeki güvenlik açıklarının veri sızıntısına, sistemlerin devre dışı bırakılmasına ve internet sitelerinin içeriklerinin değiştirilmesine yol açabileceği belirtildi. Güney Kore Bilim ve Bilişim Teknolojileri Bakanı Bae Kyung-hoon, PHP'de tespit edilen güvenlik açıklarının çok sayıda internet sitesini etkileyebileceğini belirterek, istismar kodlarının kamuya açık hale gelmesi nedeniyle acil müdahale gerektiğini ifade etti. Açıklamada, kamu kurumları ve şirketlerden sistemlerini güvenli hale getirmeleri ve güvenlik açıklarını gidermek için gerekli güncellemeleri yapmaları istendi.
Güney Kore hükümeti siber tehditlere karşı hangi adımları attı?
Güney Kore Devlet Başkanlığına bağlı Ulusal Güvenlik Ofisi, PHP kaynaklı siber tehditlere karşı hükümetin müdahalesini koordine etmek amacıyla acil toplantı düzenledi. Toplantıda, kamu kurumları ve orduda PHP kullanım oranının düşük olması nedeniyle bu kuruluşların söz konusu tehditlere karşı görece daha güvende olduğu bildirildi. PHP'deki açıklar nedeniyle dünya genelinde birçok hükümet sitesi de dahil olmak üzere, çok sayıda internet sitesine erişim kısmen ya da tamamen askıya alınmıştı. Japonya Başbakanı Takaiçi Sanae, 21 Ekim 2026 tarihinde uyarıda bulunarak bu dili kullanan internet sitelerinin açıkları düzeltmeye yönelik güncellemeleri yapması çağrısında bulunmuştu.