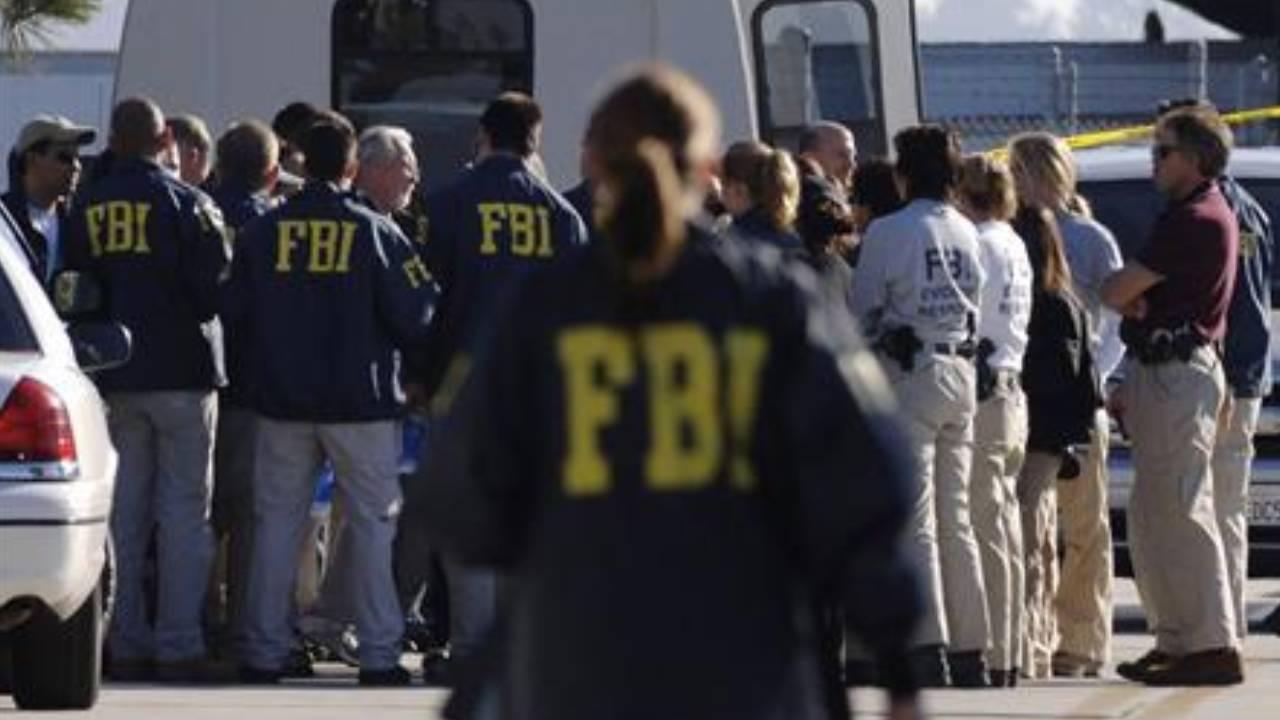
Federal Soruşturma Bürosu (FBI), 18 Kasım 2026 tarihinde siber saldırıları otomatikleştirmek için kullanılan ARTEX adlı açık kaynaklı yapay zeka aracı hakkında resmi bir uyarı yayımladı. FBI'ya göre ağustos ayından bu yana kötü niyetli siber aktörler, finansal hizmetler, kamu, teknoloji, savunma, enerji, sağlık, imalat, telekomünikasyon ve hukuk sektörleri dahil olmak üzere dünya genelindeki kuruluşları hedef alan kampanyalar yürütmek için ARTEX'i kullandı.
ARTEX siber saldırıları ne kadar hızlandırıyor?
FBI uyarı metninde, ARTEX'in saldırı tekniklerini birbirine bağlamak için gereken süreyi önemli ölçüde azalttığı belirtildi. Yapılan açıklamaya göre bazı sızma girişimleri, ilk hedeflemeden ayrıcalıklı erişime kadar üç saatten kısa sürede ilerliyor. Bu durum, yapay zeka destekli aracın kötü niyetli aktörlerin saldırılarını çok daha hızlı gerçekleştirmesine olanak tanıdığını gösteriyor.
Son siber kesintilerle bağlantısı var mı?
Güney Kore'deki finans kuruluşları da yakın zamanda ARTEX ile yürütülen saldırıların hedefi oldu. Ancak bir FBI yetkilisine göre ARTEX istismarının, Ulusal Güvenlik Ajansı (NSA) iç ağındaki sorunlar, JPMorgan Chase bağlantılı bankacılık kesintileri, Optimizely üzerinden bildirilen internet sitesi kötü amaçlı yazılım saldırıları, ülke genelinde uçuşların durdurulmasına yol açan güncelleme ve Microsoft Outlook kesintisi dahil olmak üzere son günlerde ortaya çıkan siber sorunlarla herhangi bir bağlantısı görünmüyor. FBI, yayımladığı bu uyarının yeni bir duyuru niteliği taşımadığının altını çizdi.